Маршрутизация в IP-сетях
Статическая маршрутизация, RIPv2 и BGP между четырьмя автономными системами на маршрутизаторах FRR.
Цель работы: получить представление о работе IP-маршрутизатора; получить опыт в составлении таблиц маршрутизации и работе протоколов внутренней и внешней маршрутизации.
Работа перенесена из Cisco Packet Tracer в GNS3. Маршрутизаторы здесь — FRR: его командная строка устроена как в Cisco IOS, отличия собраны в таблице команд.
Краткие теоретические сведения
Маршрутизаторы (аппаратные или программные) выполняют задачу выбора оптимального маршрута следования IP-пакета и его отправки по этому маршруту. Для принятия решения анализируется адрес получателя и устанавливается маршрут следования на основе формализованных записей о структуре составной сети. Эти записи называются таблицами маршрутизации.
В таблице маршрутизации присутствуют как минимум следующие поля: адрес назначения (адрес IP-сети или IP-адрес хоста), идентификатор порта, через который пакет идёт до сети назначения (порт обозначается IP-адресом или внутренним номером), шлюз (IP-адрес, на который необходимо пойти после того, как пакет покинет порт), метрика (показатель качества маршрута).
На каждом маршрутизаторе сети присутствует таблица, полностью описывающая структуру всей сети и иногда содержащая записи о маршрутах по умолчанию.
Таблицы маршрутизации составляются вручную или с помощью протоколов внутренней маршрутизации, автоматизирующих этот процесс. Одним из таких протоколов является протокол RIP2.
Эти протоколы используются внутри автономных систем. Автономная система (AS) в интернете — это система IP-сетей и маршрутизаторов, управляемых одним или несколькими операторами, имеющими единую политику маршрутизации с Интернетом.
Автономные системы обмениваются маршрутной информацией через протоколы внешней маршрутизации, например BGP. BGP (англ. Border Gateway Protocol, протокол граничного шлюза) — основной протокол динамической маршрутизации в Интернете. Он предназначен для передачи обобщённых маршрутов между различными сетями (автономными системами), т. е. фактически распространяет информацию о том, какие сети принадлежат какой AS и как AS подключены друг к другу. В частности, стык между двумя провайдерами организуется через BGP.
Основные команды
Консоль маршрутизатора сразу открывает его командную строку. Если в столбце «FRR» стоит «так же», команда пишется как в Cisco IOS.
| Cisco IOS | FRR | Назначение |
|---|---|---|
enable | так же | вход в привилегированный режим |
configure terminal | так же | переход в конфигуратор |
interface <ИМЯ_ПОРТА> | interface eth0 | вход в конфигурацию порта |
ip address <IP> <MASK> | ip address <IP>/<ПРЕФИКС> | назначение IP-адреса и маски |
copy running-config startup-config | так же | сохранение текущей конфигурации |
exit | так же | выход из контекста конфигурации или конфигуратора |
show ip interface | show interface | показать IP на интерфейсах |
show ip interface brief | show interface brief | краткая информация об IP на интерфейсах |
no shutdown | так же | включение интерфейса (по умолчанию выключен) |
ip route <IP> <MASK> <GATEWAY> | так же | добавление маршрута |
no ip route <IP> <MASK> <GATEWAY> | так же | удаление маршрута |
show ip route | так же | показать таблицу маршрутизации |
no auto-summary | не нужна | отключение автоматического объединения маршрутов; RIPv2 в FRR маршруты не объединяет |
router rip | так же | включение протокола RIP |
version 2 | так же | включение второй версии RIP |
network <IP_СЕТИ> | network <IP_СЕТИ>/<ПРЕФИКС> | передача информации о сети другим маршрутизаторам (RIP) |
network <IP_СЕТИ> mask <IP_MASK> | так же | то же с указанием маски (BGP) |
passive-interface <ИМЯ_ПОРТА> | так же | запрет передачи таблицы через интерфейс |
default-information originate | так же | маршрутизатор RIP распространяет себя как default gateway |
debug ip rip | debug rip events | отладочные сообщения RIP; terminal monitor выводит их в консоль |
hostname <ИМЯ_ХОСТА> | так же | установка имени хоста |
ping <IP> | так же | проверка доступности по ICMP; на маршрутизаторе пинг идёт без конца — остановите Ctrl+C |
traceroute <IP> | так же | трассировка маршрута |
router bgp <AS> | так же | включение BGP на edge-маршрутизаторе с номером AS |
neighbor <IP> remote-as <AS> | так же | пиринг с edge-маршрутизатором с адресом IP, отвечающим за AS |
| — | no bgp ebgp-requires-policy | в router bgp: без неё FRR не обменивается маршрутами с пирами других AS (RFC 8212) |
bgp log-neighbor-changes | так же | регистрация изменений состояния BGP-соседей |
show ip bgp neighbors | так же | информация о пирах |
show ip bgp summary | так же | обобщённая информация о состоянии BGP |
Компьютеры — VPCS:
| Команда | Назначение |
|---|---|
ip <IP>/<ПРЕФИКС> <ШЛЮЗ> | адрес, маска и шлюз |
save | сохранение настроек |
show ip | показать адрес и шлюз |
ping <IP> | проверка доступности по ICMP |
trace <IP> | трассировка маршрута |
Сеть
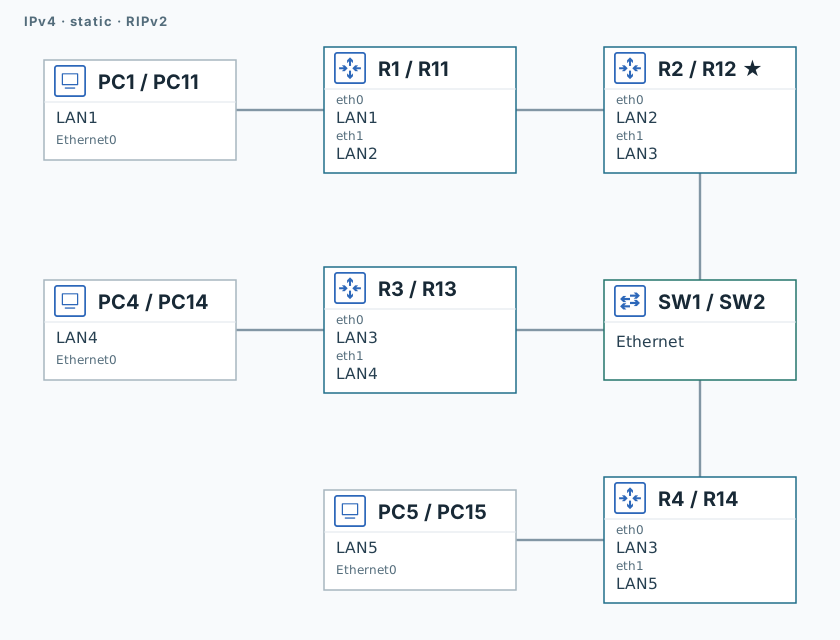
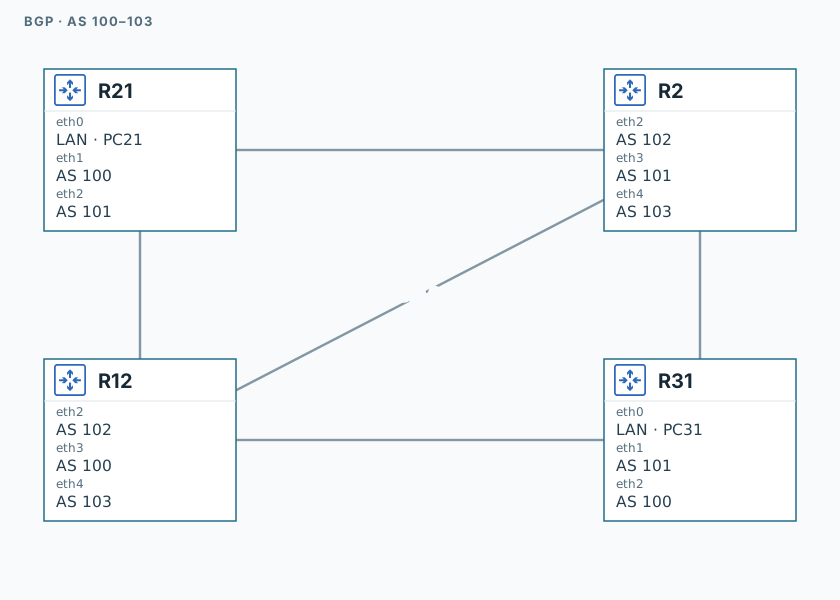
Схема уже собрана: узлы, кабели и интерфейсы на своих местах. Маршрутизаторы — как новые: без адресов, все интерфейсы выключены. Всё остальное настраиваете вы.
Как открыть консоль
Сохраняйте настройки: copy running-config startup-config на маршрутизаторе, save на компьютере. Тогда они переживут перезапуск узла.
1. Настройка инфраструктуры
- Схема рис. 1 уже собрана в AS 100. Сеть №3 (LAN3) — одна локальная сеть, в которой маршрутизаторы R2, R3 и R4 соединяются через коммутатор SW1. По одному компьютеру стоит в сетях №1, №4, №5: PC1, PC4, PC5.
- Оборудование: коммутатор SW1 (1 шт.), маршрутизаторы R1–R4 (4 шт.), компьютеры (3 шт.), интерфейсы и кабели — в нужном количестве.
- Для всех сетей выберите подсети из сети 192.168.0.0/24.
- Назначьте адреса интерфейсам маршрутизаторов и включите интерфейсы. Компьютерам задайте адрес и шлюз:
ip <IP>/<ПРЕФИКС> <ШЛЮЗ>, затемsave. - Проверьте доступность ближайших соседей в локальных сетях.
Например, один интерфейс маршрутизатора:
R1
configure terminalinterface eth0 ip address <IP>/<ПРЕФИКС> no shutdownexit2. Настройка статической маршрутизации
- Настройте статическую маршрутизацию в данной сети.
- Проверьте возможность передачи пакетов данных между всеми узлами модели.
- Выведите на консоль и сохраните таблицы маршрутизации всех маршрутизаторов.
3. Настройка динамической маршрутизации
- Копия вашей сети уже собрана: маршрутизаторы R11, R12, R13, R14, коммутатор SW2, компьютеры PC11 (LAN1), PC14 (LAN4), PC15 (LAN5). Маршрутизатор со звёздочкой — R12.
- Для всех сетей выберите подсети из сети 192.168.1.0/24.
- Проверьте доступность ближайших соседей в локальных сетях.
- Настройте работу протокола RIP2 на всех маршрутизаторах так, чтобы:
- маршрутные записи не объединялись;
- рассылка таблиц осуществлялась только через интерфейсы, подключённые к другим маршрутизаторам.
- Включите вывод отладочных сообщений на консоль маршрутизаторов.
- Убедитесь, что вся необходимая информация получена.
- Проверьте возможность передачи пакетов данных между всеми узлами модели.
- Выведите на консоль и сохраните таблицы маршрутизации всех маршрутизаторов.
4. Создание дополнительных сетей
- Две дополнительные сети из одного маршрутизатора и одного компьютера уже собраны: R21 с PC21 и R31 с PC31. Компьютер подключён к eth0 маршрутизатора.
- Адреса для сетей назначьте из 192.168.2.0/24 (R21, PC21) и 192.168.3.0/24 (R31, PC31).
5. Объединение сетей
-
Созданные вами сети — это автономные системы. В настройке используйте следующие номера AS:
Сеть AS Edge-маршрутизатор 192.168.0.0/24 100 R2 192.168.1.0/24 101 R12 192.168.2.0/24 102 R21 192.168.3.0/24 103 R31 -
Сети соединены так, как показано на рис. 2; нужные интерфейсы уже добавлены: eth2–eth4 у R2 и R12, eth1–eth2 у R21 и R31. Для сетей-соединения используйте отдельные подсети из сети 10.0.0.0/16.
-
Настройте edge-маршрутизаторы. Для AS 100 и 101 это маршрутизатор, помеченный звёздочкой на рис. 1. Для остальных AS — единственные в них маршрутизаторы. При настройке создайте пиринги со всеми AS. В FRR добавьте в
router bgpкомандуno bgp ebgp-requires-policy. -
Убедитесь, наблюдая за таблицами маршрутизации, что маршруты обновились.
-
Внутри AS 100 на маршрутизаторах, не являющихся пограничными, установите в качестве default gateway соответствующий внутренний IP edge-маршрутизатора. Для этого можно использовать стандартный адрес 0.0.0.0 и маску 0.0.0.0.
-
В edge-маршрутизаторе AS 101 используйте команду
default-information originate(вrouter rip), чтобы распространить маршрут по умолчанию. На остальных маршрутизаторах сети он должен обновиться сам. -
Проведите трассировку маршрута между компьютерами из всех AS. При трассировке из AS 100 и AS 101 задействуйте по одному компьютеру из LAN1 и LAN5.
-
Отключите линию между AS 102 и AS 100. Повторите трассировку. Сравните результаты.
Примечание. BGP-роутер анонсирует только те сети, маршруты к которым он «знает». В AS 101 все IP-сети входят в одну большую IP-сеть. Логично объявлять один анонс на эту сеть целиком, а не несколько анонсов на каждую мелкую сеть. Для этого на маршрутизаторе надо добавить маршрут на общую сеть для анонса, при этом в качестве gateway следует указать интерфейс Null0 (например, ip route 192.168.0.0 255.255.255.0 Null0).
Отключение линии в GNS3. Выключение интерфейса не доходит до другого конца кабеля, поэтому отключите линию с обеих сторон: shutdown на R21 eth1 и на R2 eth2. Если выключить только одну сторону, BGP заметит обрыв лишь по истечении hold time (180 с). Сравнив результаты, включите линию обратно (no shutdown на обоих концах) и дождитесь восстановления пиринга: проверка ждёт пиринги со всеми AS.
Содержание отчёта
Подготовьте отчёт в формате DOC/DOCX или PDF. Отчёт содержит титульный лист, артефакты выполнения и ответы на вопросы и задания.
Артефакты:
- Команды для настройки маршрутизатора, помеченного звёздочкой, из части 2 и части 3.
- Команды настройки BGP на этих маршрутизаторах из части 5.
- Итоговые таблицы маршрутизации из части 5.
- Вывод информации о пирах (neighbor) с edge-маршрутизатора AS 100.
Текущие команды маршрутизатора показывает show running-config.
Вопросы и задания:
- Поясните результаты, полученные в части 5, п. 7.
- Как, имея доступ к консоли маршрутизатора, узнать, что проходят обновления информации BGP?
- Какие различия в настройке и работе протоколов BGP и RIP вы отметили по ходу выполнения работы?
Понятийный минимум по работе
- IP-сеть
- Маршрут
- Метрика
- Таблица маршрутизации
- Default Gateway
- Порядок поиска маршрута по таблице маршрутизации
- RIP, принципы распространения маршрутной информации
- BGP, принцип распространения маршрутной информации
- BGP-пир
- BGP-анонс сети
Проверка
Пять шагов проверки соответствуют частям 1–5. Конкретные адреса не проверяются: только то, что они взяты из нужной сети, каким протоколом получен маршрут и проходит ли пинг между компьютерами. В части 5 R12 должен анонсировать AS 101 одной сетью 192.168.1.0/24 через маршрут на Null0 (см. примечание). Перед проверкой линия между AS 102 и AS 100 должна быть включена.
Нажмите «Проверить». Когда все шаги пройдены, нажмите «Завершить».